www.awsgood.com
AWS最优实践
关于AWS最优实践的正式文档多如牛毛。下面列举的仅仅是最近推出的最优实践文档的一部分:
2. 承载Web应用:最优实践
大多数新用户可能会有很大困难,无法读完所有的这些材料(并不是说你不应该试着读这些材料)。所以,我将尽力为你提供一些捷径,向你展示AWS五大最优实践,这些实践是我认为你现在绝对应该知道的。
1.AWS最优实践:保护你的AWS证书
你的AWS账户代表你和AWS之间的一种商业关系。你使用AWS根账户管理AWS资源和服务时,你需要完全的访问权,这就需要root权限。但是伴随着巨大的权限而来的还有巨大的风险。
不要使用根账户证书进行日常的AWS交互操作
AWS最优实践的最好做法之一就是避免为根账户创建访问密钥。除非为了某些奇怪的原因,你必须要有一个根账户访问密钥外,最好不要创建这样的密钥。相反,创建一个或更多个AWS IAM用户账户,赋予它们必要的权限,使用这些账户进行日常的AWS交互。
2.最优实践:确保应用安全
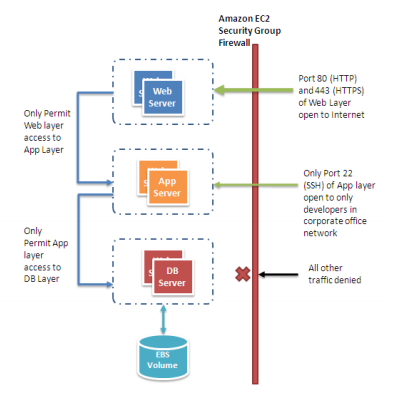
有时,使用图片或图表来解释一个概念比使用文字更好。
下面的图表可能是AWS上的一个小规模部署。你有一个Web服务器,一个App服务器,和一个数据库服务器。你应该仅允许来自外部的必要的访问。所 以应该为Web服务器创建一个安全组,仅允许流量通过端口80(适用于HTTP协议)和443(适用于HTTPS协议)访问web服务器。另一个安全组可 以限制流量仅通过端口22(适用于SSH)进入App服务器,甚至限制仅来自于特定范围的IP地址的会话流量可以进行App服务器。所有其他的因特网流量 将会被拒绝。
进一步的安全配置可以控制服务器之间的访问。
3.AWS最优实践:多备份,测试回收资源,以备不时之需
保护好你的所有AWS证书确保应用安全后,你应该可以安心很多了。现在是时候开始考虑备份和回收方案了。下面列举的是一个强大的备份方案应该具备的组成:
- 使用亚马逊EBS(Elastic Block Storage弹性块存储)快照或备份工具定期进行实例备份。
- 为你的应用跨Availability Zones(可用区域)部署关键组件,恰当地复制数据。
- 配置应用,使其在实例重启时处理动态IP寻址。
- 监控事件并作出响应。
- 确保你已做好切换准备。作为基本的解决方案,你可以将一个网络接口或弹性IP手动切换到备用实例。
- 定期测试实例和AWS EBS卷(如果它们故障了)恢复过程。
4.AWS最优实践:使用Trusted Advisor服务
我以前曾经写过关于Trusted Advisor服务的文章。后来大家发现,亚马逊文档团队也写过这样的文章。他们这样描述他们的 Trusted Advisor服务:
为您定制的云专家!它通过检查您的AWS环境帮助您遵循最优的AWS使用实践,并着眼于节省成本,改善系统性能,提供可靠性,弥补安全漏洞。
要告诉你的好消息是,有四种免费的Trusted Advisor服务可供你使用:
- 服务限制检查
- 针对特定安全组的端口非限制性检查
- IAM使用检查
- 针对根账户检查的MFA(mulit-factor authentication多因子验证)
这是一个必须得工具。你需要做的仅仅是在Administration & Security界面下,在AWS控制台上点击Trusted Advisor图标。屏幕上将会呈现一个实时的快照来展示上面所列四项免费服务的当前状态。这是本篇所列的AWS最优实践中最简单的。所以,真的没有理由不使用这项实践。
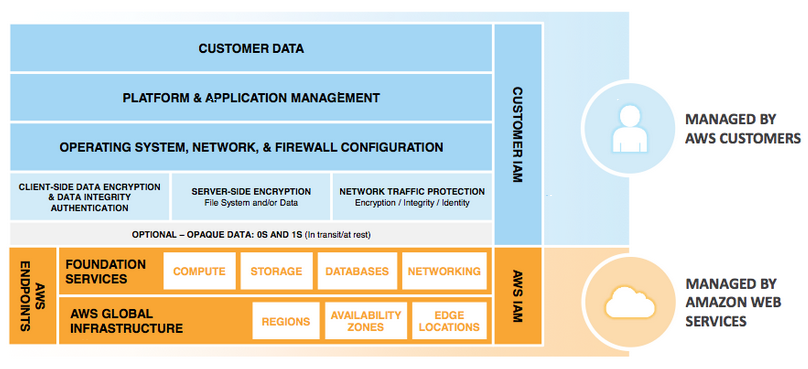
5.AWS最优实践:理解AWS共担责任模型
你必须知道你要对那些东西负责,也必须知道对亚马逊Web业务的控制权背后隐藏的责任。再一次,同样地我们并不给你一长串解释让你心生厌烦,图表会比解释有效的多,让我们来看看这是不是会使事情清楚明了。
Conclusion 结论
AWS最优实践存在因为它们最好地发挥了作用。当你的部署规模增长时,这些最优实践的重要性呈指数上升。但是,判定要关注的焦点在最初可能会让人很头疼。希望这篇文章可以给你一些启示,帮助你确定你的起点。