
AWS WAF防注入配置
导出 PDF
浅色排版、带版权水印,可在打印窗口另存为 PDF
配置WAF流程
1. 创建Web ACL
AWS WAF配置以Web ACL为单位。防御对象是CloudFront,因此把创建的Web ACL绑定到相关的Distribution。Web ACl包含针对访问的Rule(规则)及具体的Action(处理方法)。
2. 创建Condition
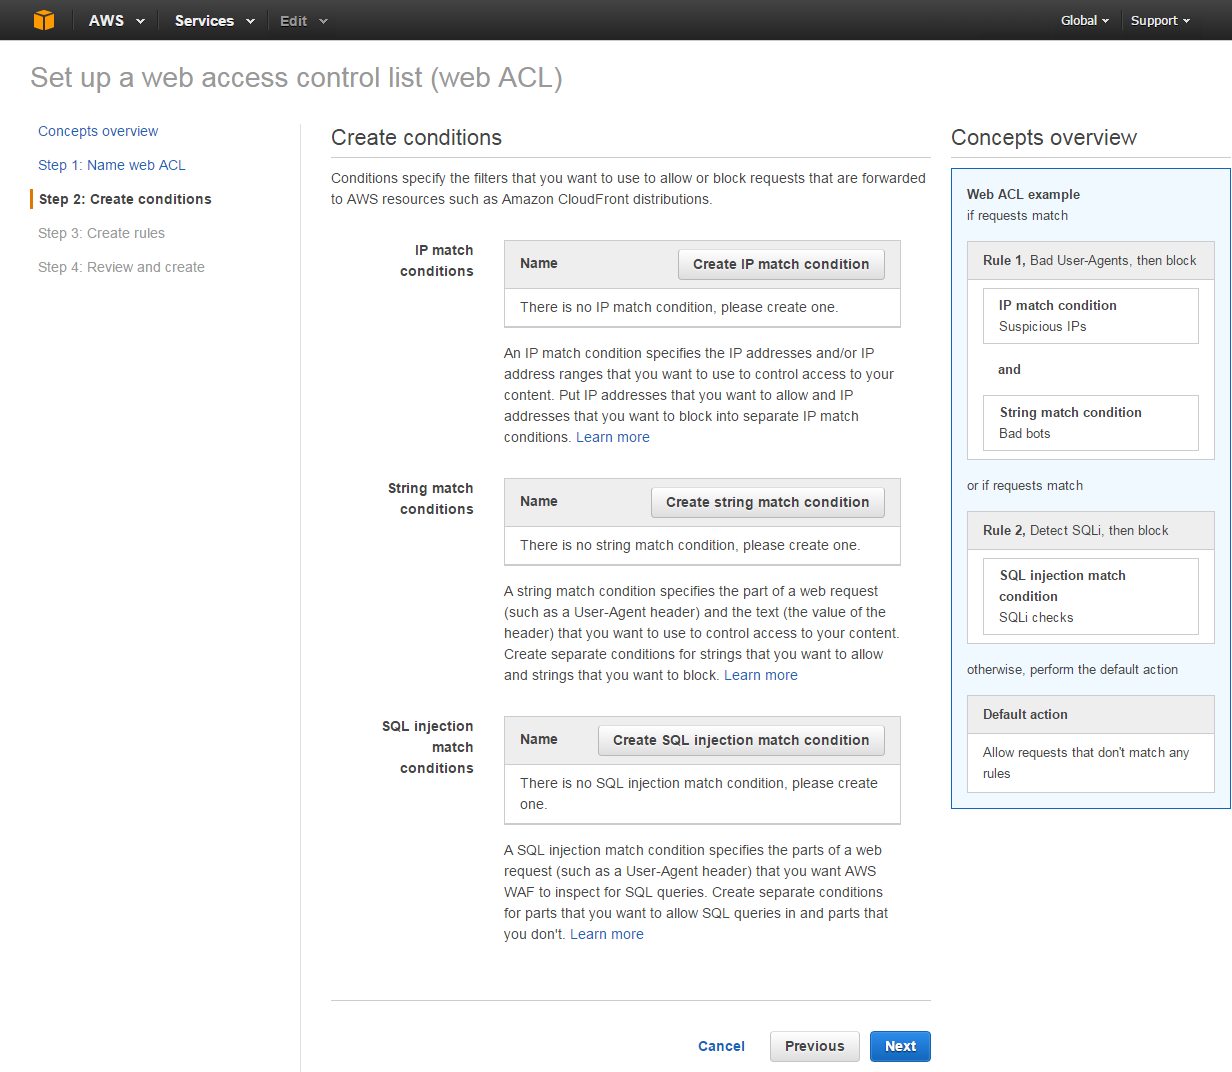
Condition是指定根据Rule抽取的条件,有以下3种类型。
- IP地址
- 请求包含的文字列
- SQL Injection
3. 创建Rule
Rule包含一个或多个Condition。比如使用IP地址和文字列条件时就会包含多个Condition。
4. 选择Action
针对创建的Rule,可指定以下Action。
- 允许(Allow)
- 拒绝(Block)
- 使用CloudWatch计算
5. 绑定到CloudFront的Distribution
选择把创建的AWF绑定哪个Distribution。
创建WAF
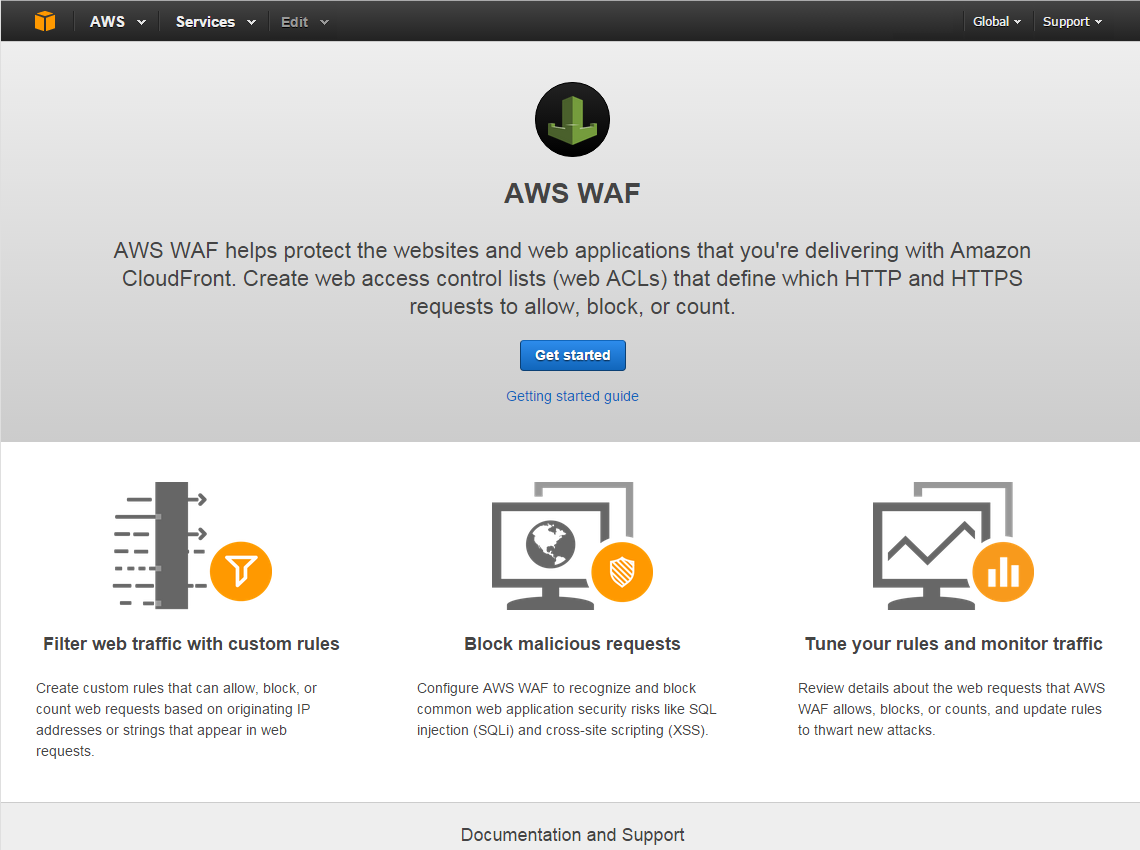
访问AWS管理页面,显示WAF。
1. 点击「Get started」。
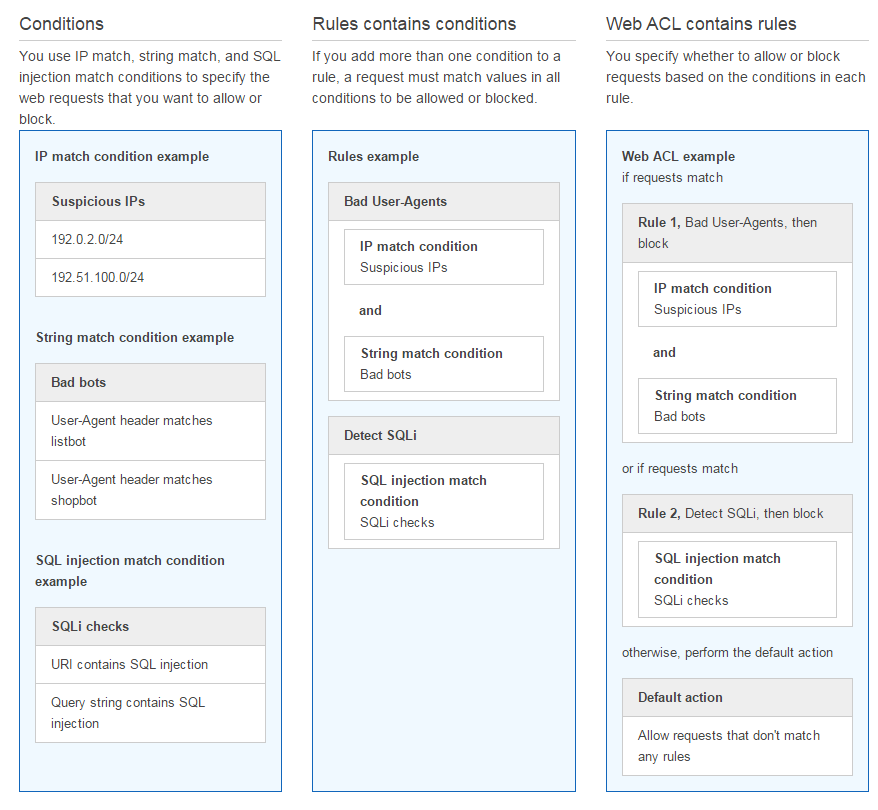
2. 出现WAF的概要页面。需配置以下内容,并给出了一个范例。
- Conditions(IP/文字列/SQL Injeciton)
- Rules contains conditions
- WEB ACL contains rules
3. 定义IP地址,文字列,SQL Injection。
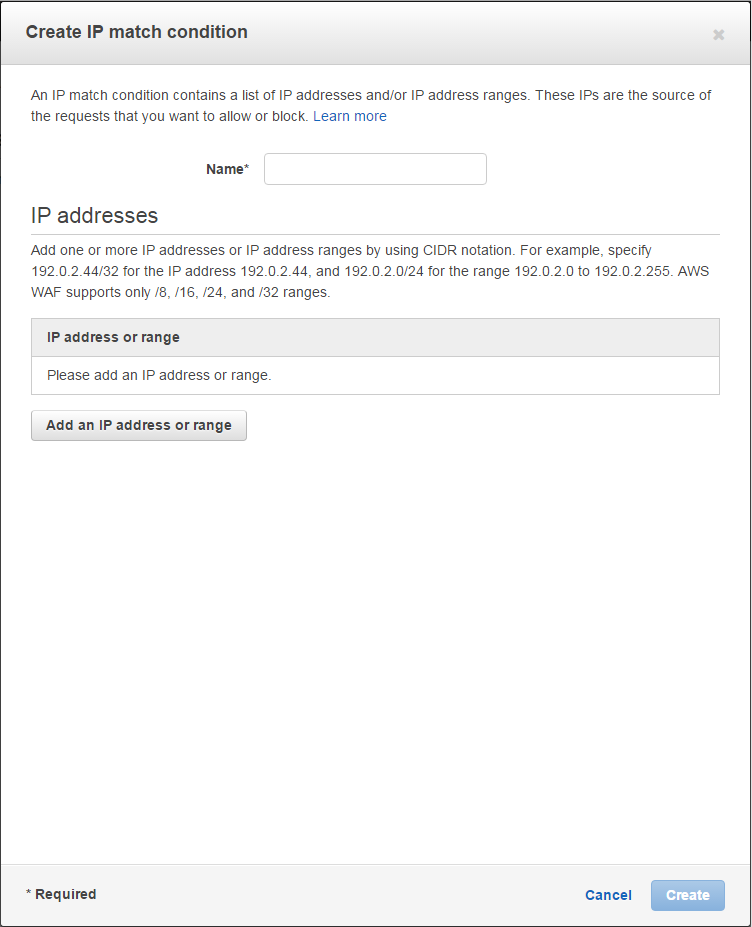
3-1. IP地址的定义页面。
推荐
推荐服务 · 一站式办理
由云市场认证服务商承接,下单后按需沟通交付。
腾讯云市场
NGINX / APACHE / TOMCAT / IIS 证书配置 · SSL证书安装
各服务器环境 SSL 证书安装配置,教程看不懂?直接交给服务商办。
查看服务 →
阿里云市场
代购 SSL 证书 · DigiCert / GeoTrust / RapidSSL 单域名 DV
单域名 DV 证书代购,主流品牌可选,比官网渠道更省。
查看服务 →
阿里云市场
Wildcard 通配符 SSL 证书安装部署续费申请
一张通配符保护全部一级子域名,含安装部署与续费服务。
查看服务 →
腾讯云市场
SSL证书申请+配置 · 宝塔/WDCP 面板全站加密(OV 企业单域名等规格)
付费证书云上签发、一键部署到宝塔/WDCP 站点,OV 企业单域名可选。
查看服务 →
阿里云市场
企业级 EV / OV 证书与代码、驱动签名服务
SSL EV/OV 证书 + 软件代码签名、驱动签名,企业级一站式办理。
查看服务 →
阿里云市场
GlobalSign 代码签名证书服务(OV/EV 企业版)
对 exe/dll/驱动等软件做数字签名,消除「未知发布者」警告,企业版含申请代办。
查看服务 →
阿里云市场
HTTPS证书申请 · SSL证书安装部署 · 证书续费
证书过期、部署报错、需要续期?申请+部署+续费一站式办理。
查看服务 →
云市场服务直达
阿里云市场
腾讯云市场
华为云商店
3-2. 文字列的定义页面。
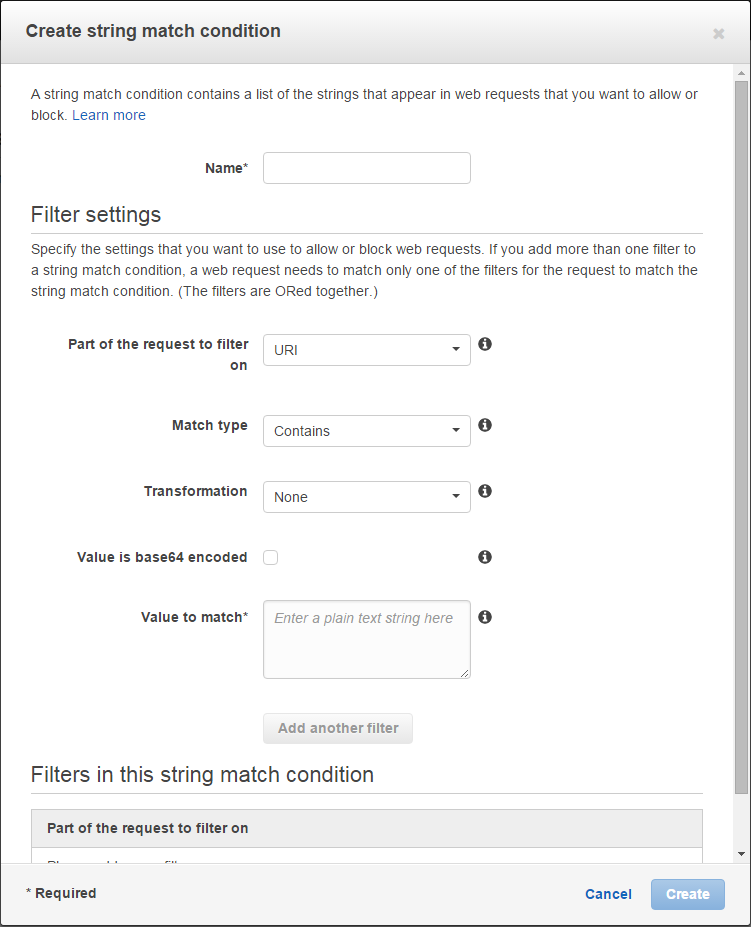
3-3. SQL injection的定义页面。
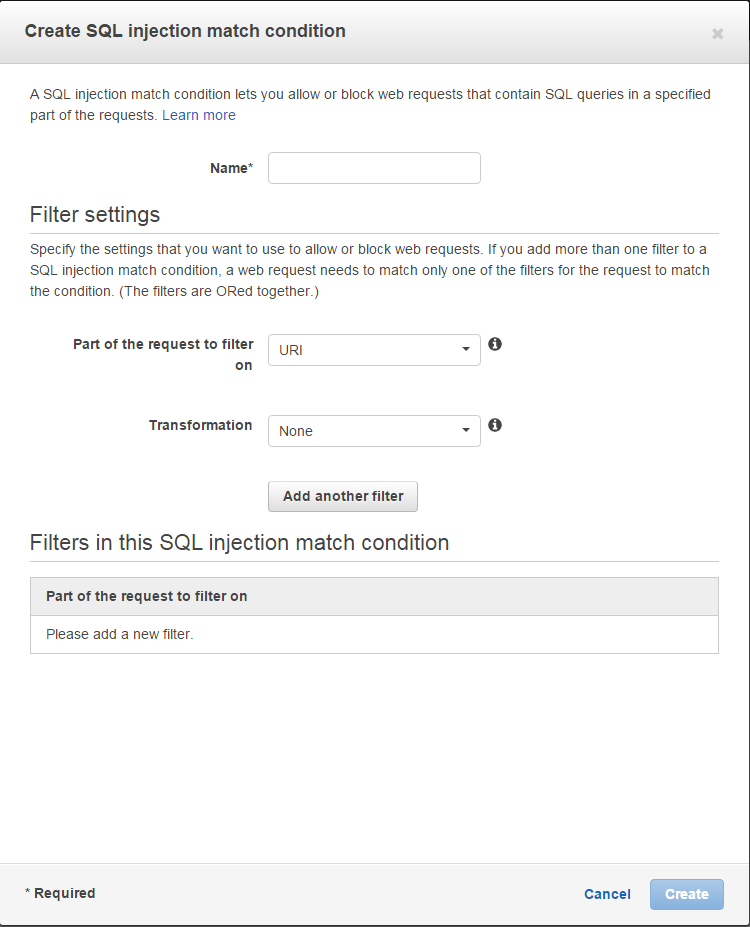
4. 定义Rule(规则)
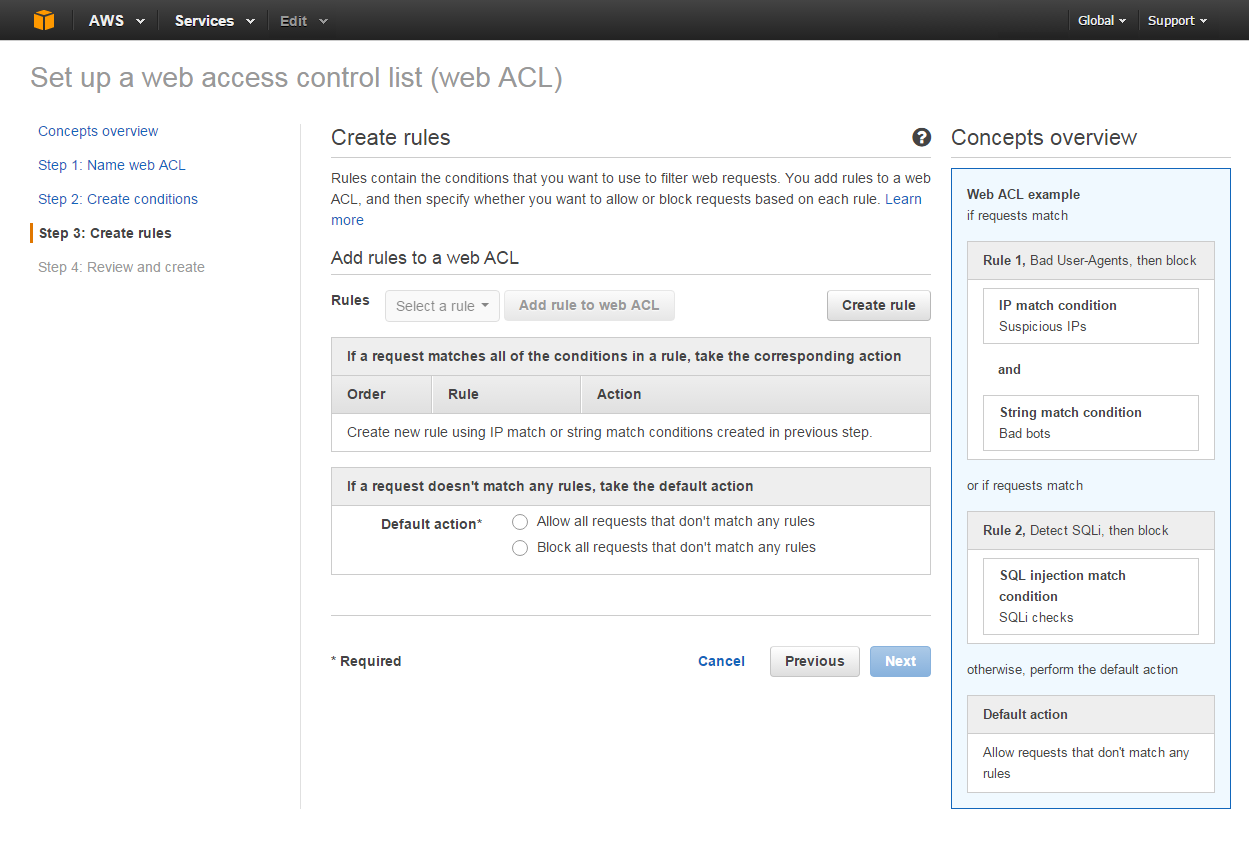
4-1. 给Rule取个名字。
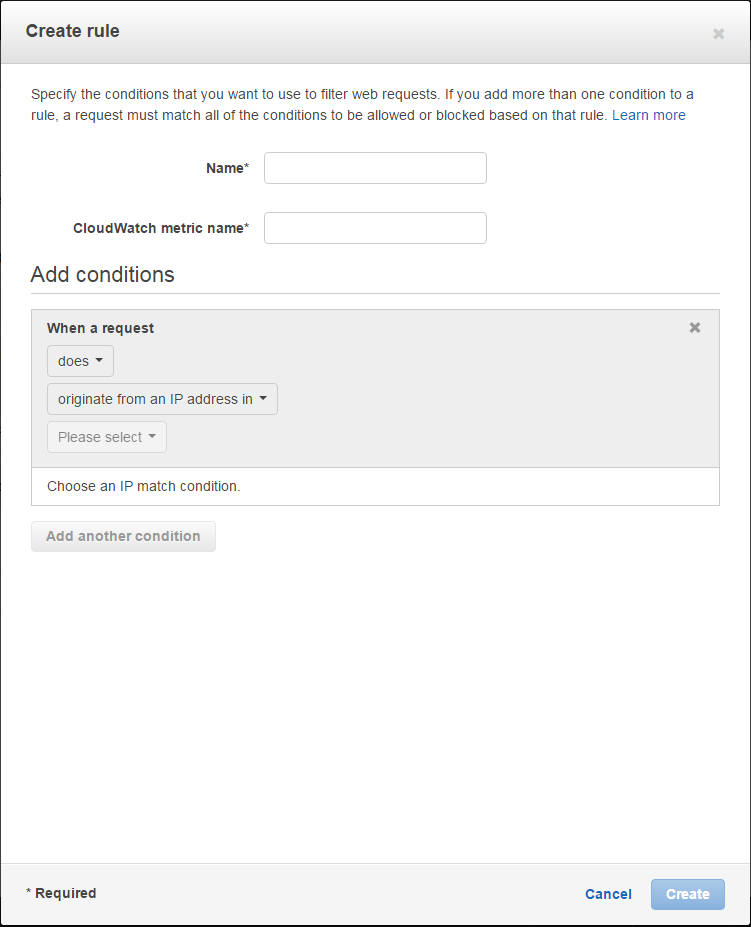
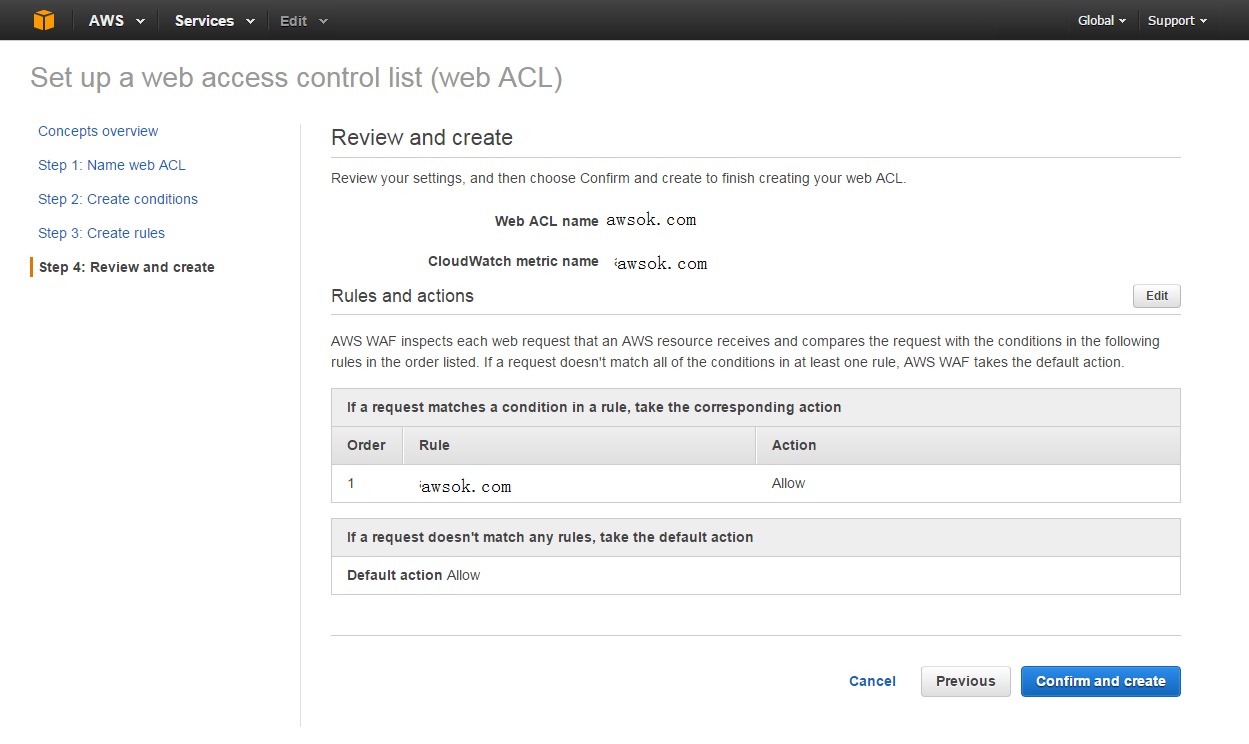
5. 确认配置内容以后,点击「Confirm and create」。
6. 配置完成之后,可点击左侧菜单修改内容。
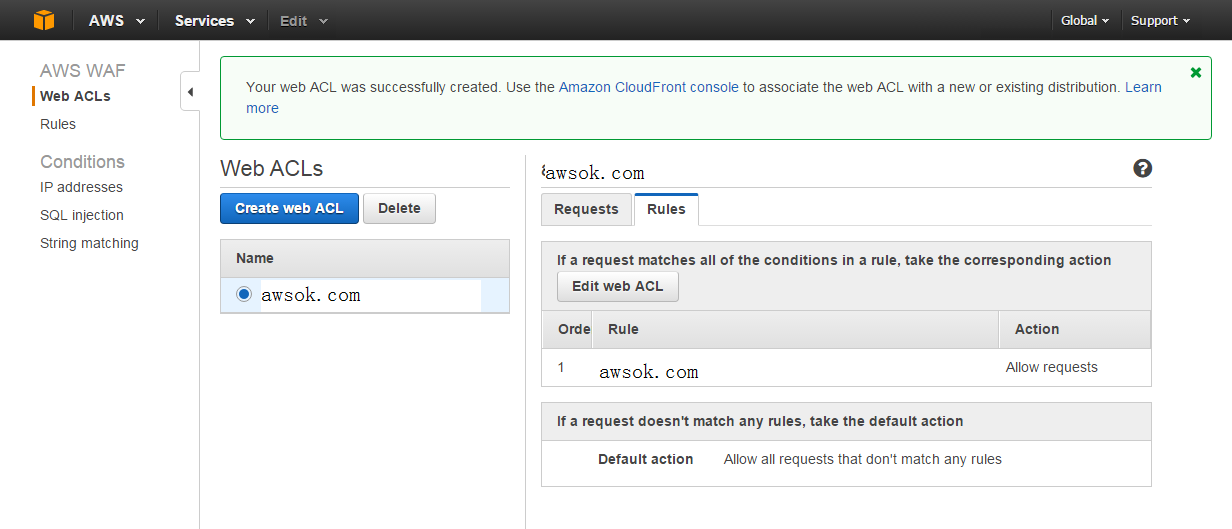
通过以上步骤创建了WAF。测试Web ACL之后,绑定到CloudFront。
价格
- $5 / Web ACL
- $1 / Rule
- $0.60 / 100万请求