
Amazon EC2分配IAM角色
导出 PDF
浅色排版、带版权水印,可在打印窗口另存为 PDF
IAM角色
IAM角色(IAM Role)是通常是关联到用户及组,但是也可以关联到Amazon EC2,Amazon EC2实例可以使用IAM角色访问各种AWS资源。
在这里创建[CloudWatchLogsFullAccess]权限的角色后分配给Amazon EC2,这样就可以简单的使用CloudWatch Logs监控。
创建IAM角色
登录AWS管理界面后点击[IAM] -> [角色] -> [创建新角色]。
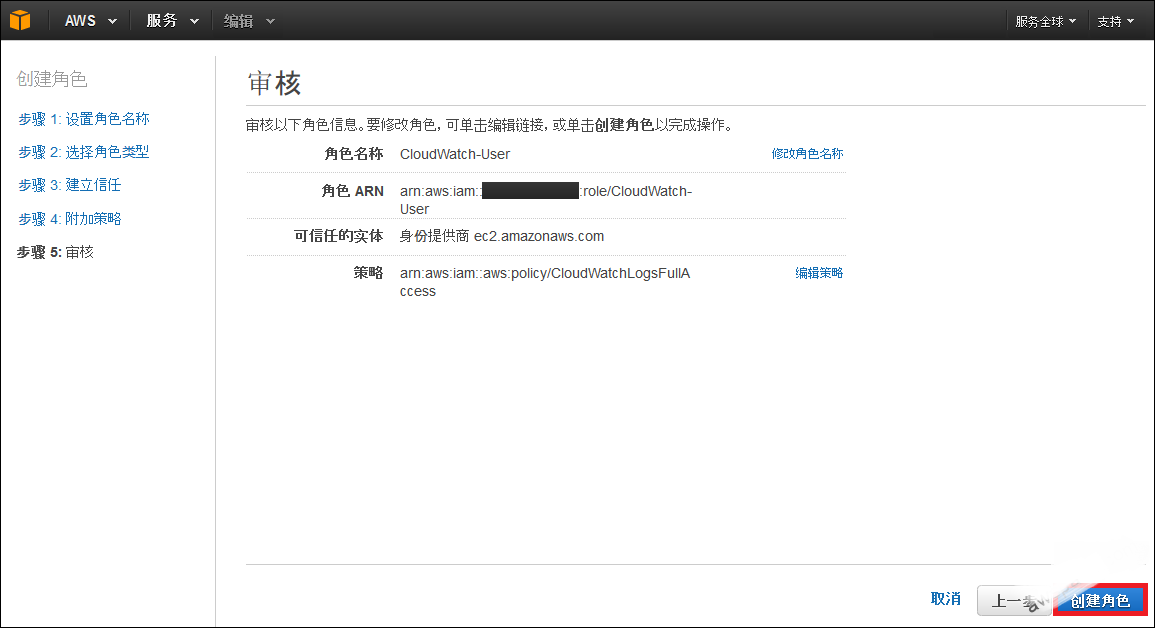
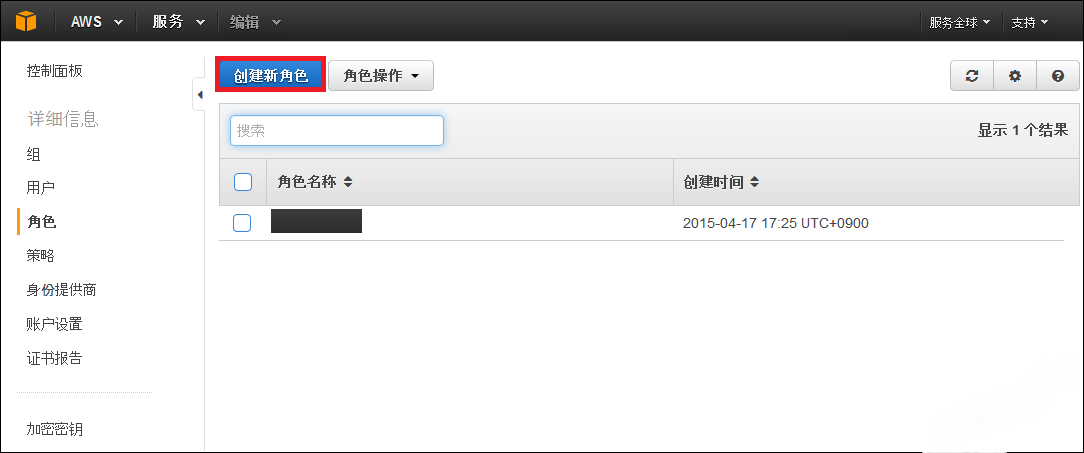 在这里角色名称填写CloudWatch-User后,点击[下一步]。
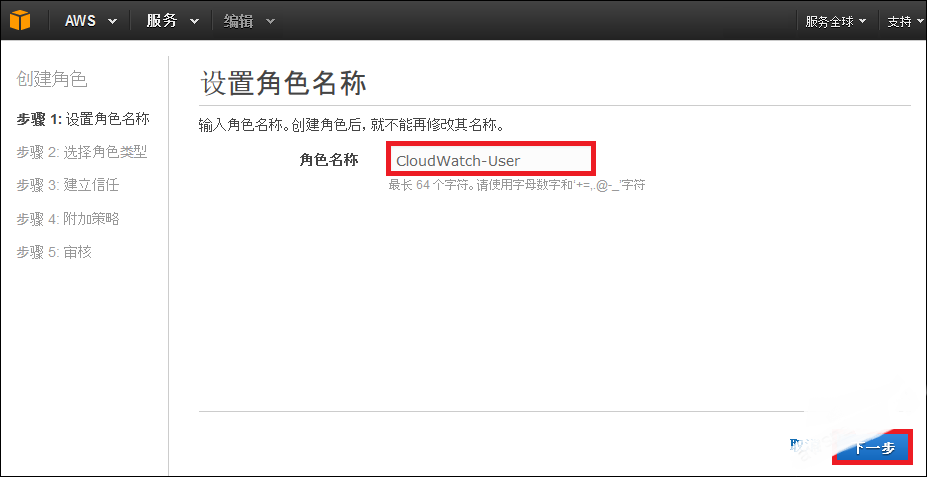 选择[Amazon EC2]。
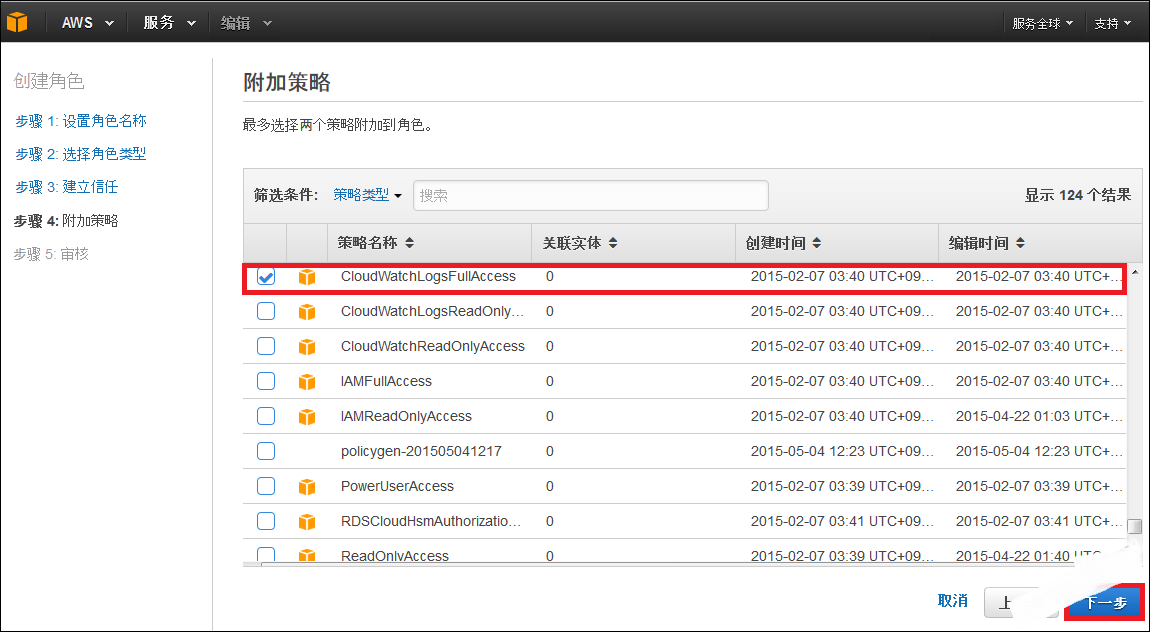
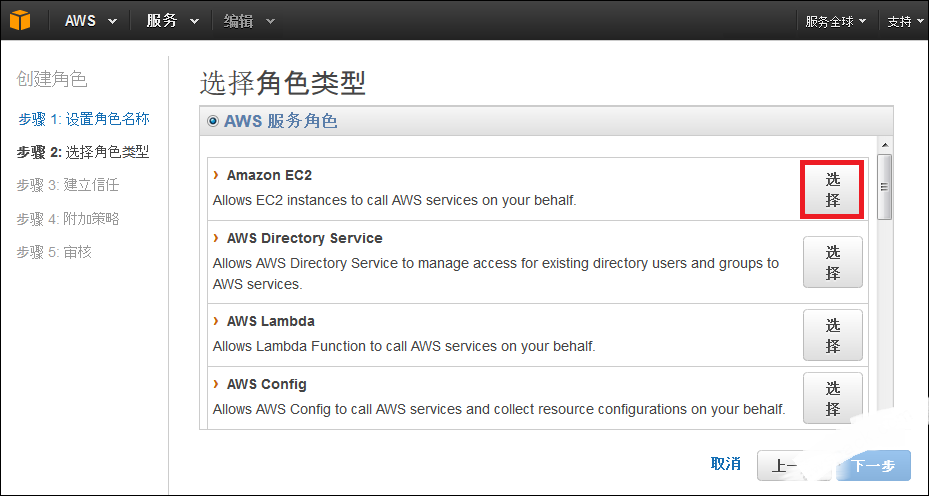 勾选[CloudWatchLogsFullAccess]后,点击[下一步]。
 确认内容点击[创建角色]。
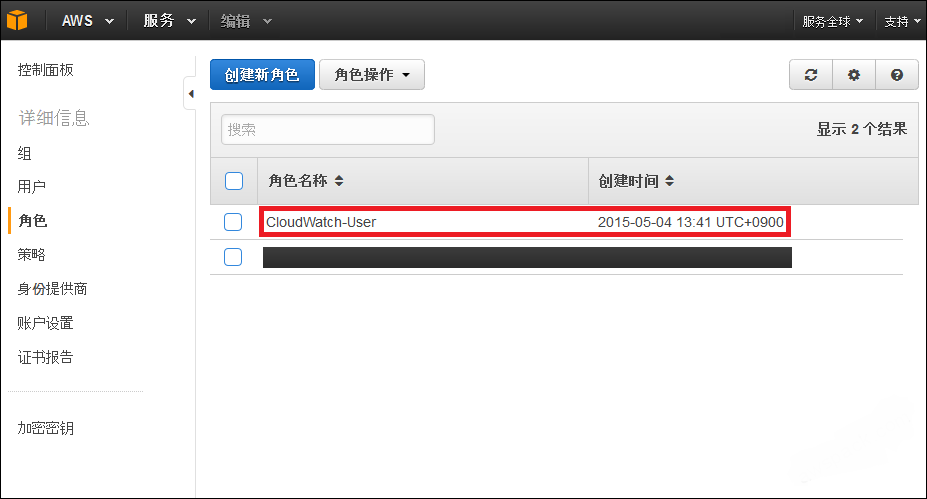
 成功创建了CloudWatch-User角色。
推荐
推荐服务 · 一站式办理
由云市场认证服务商承接,下单后按需沟通交付。
腾讯云市场
NGINX / APACHE / TOMCAT / IIS 证书配置 · SSL证书安装
各服务器环境 SSL 证书安装配置,教程看不懂?直接交给服务商办。
查看服务 →
阿里云市场
代购 SSL 证书 · DigiCert / GeoTrust / RapidSSL 单域名 DV
单域名 DV 证书代购,主流品牌可选,比官网渠道更省。
查看服务 →
阿里云市场
Wildcard 通配符 SSL 证书安装部署续费申请
一张通配符保护全部一级子域名,含安装部署与续费服务。
查看服务 →
腾讯云市场
SSL证书申请+配置 · 宝塔/WDCP 面板全站加密(OV 企业单域名等规格)
付费证书云上签发、一键部署到宝塔/WDCP 站点,OV 企业单域名可选。
查看服务 →
阿里云市场
企业级 EV / OV 证书与代码、驱动签名服务
SSL EV/OV 证书 + 软件代码签名、驱动签名,企业级一站式办理。
查看服务 →
阿里云市场
GlobalSign 代码签名证书服务(OV/EV 企业版)
对 exe/dll/驱动等软件做数字签名,消除「未知发布者」警告,企业版含申请代办。
查看服务 →
阿里云市场
HTTPS证书申请 · SSL证书安装部署 · 证书续费
证书过期、部署报错、需要续期?申请+部署+续费一站式办理。
查看服务 →
云市场服务直达
阿里云市场
腾讯云市场
华为云商店
创建Amazon EC2时配置IAM角色
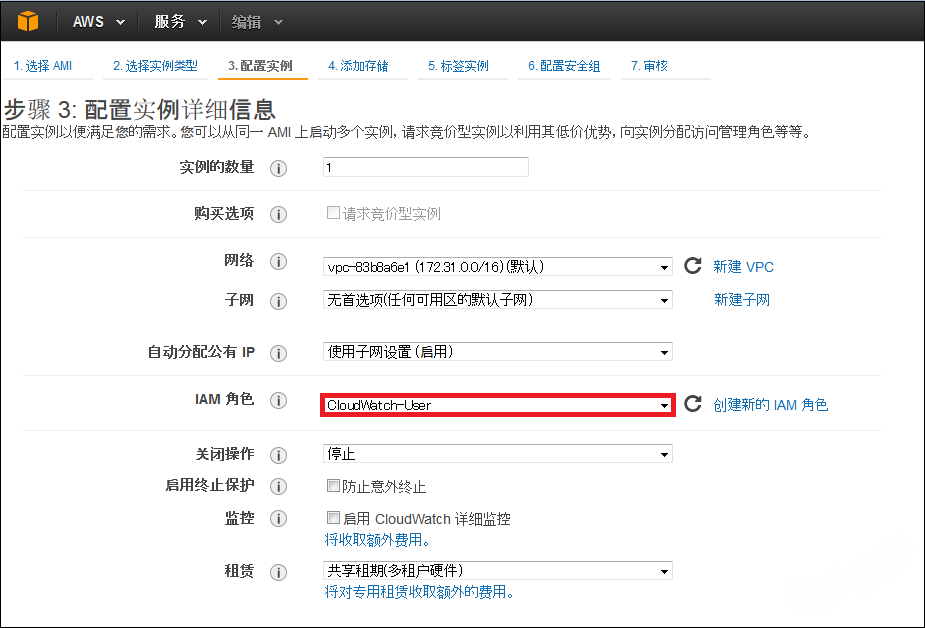
在创建Amazon EC2实例过程的[配置实例]的IAM角色里选择[CloudWatch-User]就可以,其他步骤和参照 >> 5分钟创建AWS EC2
获取元数据(MetaData)
在启动的Amazon EC2实例内部通过HTTP获取EC2自身的各种元数据(MetaData).,这是调用Amazon EC2独有的REST API,向”169.254.169.254″请求GET方式获取元数据。
可获取的有3种类型[dynamic],[meta-data],[user-data]。
# curl http://169.254.169.254/latest/
dynamic
meta-data
user-data
可确认元数据(MetaData)里有iam。
# curl http://169.254.169.254/latest/meta-data/
ami-id
ami-launch-index
ami-manifest-path
block-device-mapping/
hostname
iam/
instance-action
instance-id
instance-type
local-hostname
local-ipv4
mac
metrics/
network/
placement/
product-codes
profile
public-hostname
public-ipv4
public-keys/
reservation-id
security-groups
services/
获取security-credentials下面的IAM角色的元数据。
# curl http://169.254.169.254/latest/meta-data/iam/security-credentials/CloudWatch-User
{
  "Code" : "Success",
  "LastUpdated" : "2015-05-04T07:07:06Z",
  "Type" : "AWS-HMAC",
  "AccessKeyId" : "XXXXXXXXXXXXXXXXXXXX",
  "SecretAccessKey" : "XXXXXXXXXXXXXXXXXXXXXXXXXXXXXXXXXXXX",
  "Token" : "XXXXXXXXXXXXXXXXXX",
  "Expiration" : "2015-05-04T13:09:38Z"
}
也可以获取Amazon EC2的AMI ID等等信息。
# curl http://169.254.169.254/latest/meta-data/ami-id
ami-89634988
结语
给Amazon EC2分配IAM角色以后,在Amazon EC2访问AWS资源时不必在配置AccessID和SecretKey了。